¿Tienes en casa uno de esos pequeños aparatos que permiten ver películas, series y fútbol por internet? Una investigación realizada por especialistas chilenos descubrió un TV-Box con software malicioso escondido en su sistema. La alerta se suma a un caso internacional que afectó a más de un millón de dispositivos y que incluso encendió las alarmas del FBI. Conoce los modelos reportados y cómo proteger tu hogar.
Lo que muchos compran para transformar su televisor en un Smart TV podría convertirse en una puerta de entrada para los ciberdelincuentes. Dos especialistas chilenos descubrieron que un TV-Box económico, de esos que se venden por internet y en distintos comercios, contenía un programa malicioso capaz de recibir órdenes externas y comprometer la seguridad del usuario.
El hallazgo fue realizado por Anthony De La Paz y Patricio Moraga Abarca, investigadores de ciberseguridad que presentaron sus resultados durante la conferencia internacional Ekoparty 22, realizada en Buenos Aires en octubre de 2026.
Los especialistas adquirieron uno de estos aparatos en una feria de Santiago y decidieron investigar qué ocurría realmente cuando se conectaba a internet. Lo que encontraron resultó preocupante.
Un virus escondido que ni siquiera desaparecía al reiniciar el equipo
Durante las pruebas descubrieron que el TV-Box se comunicaba con un servidor malicioso, desde donde terceros podían enviar instrucciones al dispositivo.
Lo más inquietante es que el código estaba escondido en el firmware, es decir, el software que permite funcionar al aparato.
En palabras sencillas, aunque el dueño restaurara el equipo a su configuración de fábrica, el programa malicioso seguía instalado.
Los investigadores comprobaron que era posible controlar el dispositivo a distancia, lo que podría facilitar el acceso a información ingresada en él, como contraseñas o datos de tarjetas bancarias.
También podría permitir que delincuentes utilizaran la conexión a internet del hogar para realizar actividades fraudulentas, sin que la familia se enterara.
No es un caso aislado: más de un millón de aparatos fueron infectados
Aunque el descubrimiento chileno llamó la atención, el problema de los TV-Box infectados ya había sido documentado internacionalmente.
En marzo de 2025, la empresa de ciberseguridad HUMAN Security reveló los resultados de una investigación sobre BADBOX 2.0, una operación criminal que había comprometido más de un millón de dispositivos a nivel mundial, según sus estimaciones de enero de ese año.
Los equipos infectados podían ser utilizados para cometer fraudes publicitarios, facilitar ataques informáticos y aprovechar conexiones domésticas como intermediarias de actividades ilegales.
La situación fue tan preocupante que el 5 de junio de 2025 el FBI emitió una advertencia oficial, alertando sobre dispositivos electrónicos que podían venir infectados desde antes de su compra o incorporar programas maliciosos durante su configuración.
¿Los hackers chilenos descubrieron la misma campaña BADBOX?
La investigación presentada por los especialistas chilenos es un trabajo independiente y no se ha confirmado que el malware encontrado pertenezca a BADBOX o BADBOX 2.0.
Mientras la investigación internacional identificó una extensa red criminal que utilizaba dispositivos infectados, los investigadores chilenos documentaron el funcionamiento de un equipo comprometido adquirido en Santiago.
Por ahora, no existe evidencia pública suficiente para establecer que ambos hallazgos correspondan a los mismos delincuentes o al mismo programa malicioso.
Sin embargo, las dos investigaciones coinciden en algo preocupante: algunos aparatos económicos pueden llegar a manos de los consumidores con graves problemas de seguridad, incluso antes de que sus dueños comiencen a utilizarlos.
¡Revisa tu TV-Box! Estos son algunos de los modelos reportados
La investigación de HUMAN Security identificó infecciones en unidades de diversos modelos y familias de dispositivos, entre ellos:
- X96 Mini: incluye distintas variantes de esta popular familia.
- X96Q: modelos y versiones identificados dentro de la investigación.
- X98K: otro dispositivo incluido en el listado técnico.
- TV98: equipos comercializados bajo esta denominación.
- Transpeed: dispositivos identificados con este nombre.
- TX3 Mini: modelos registrados como TX3mini.
- MXQ9PRO: equipos de esta familia de TV-Box.
- X88: otro de los modelos incluidos en el informe.
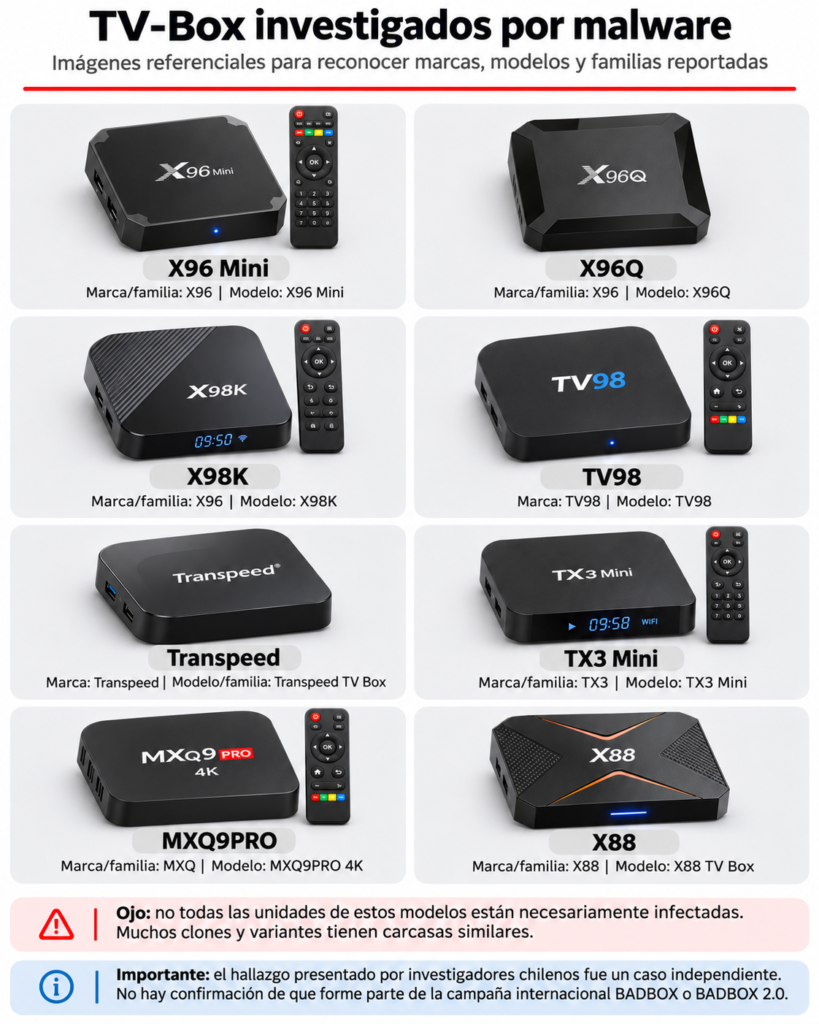
Ojo con un detalle: esto no significa que todas las unidades de estos modelos estén infectadas. Los investigadores confirmaron infecciones en determinados aparatos, pero un equipo con el mismo nombre puede utilizar componentes o versiones de software diferentes.
Además, muchas de estas cajitas tienen diseños prácticamente idénticos, por lo que reconocerlas únicamente por su apariencia puede resultar complicado.
¿Y cuáles son más seguros?
Los dispositivos oficiales que utilizan plataformas como Google TV, Android TV certificado, Roku o Amazon Fire TV cuentan con mecanismos de seguridad y soporte de fabricantes reconocidos.
Entre las alternativas se encuentran Google TV Streamer, Xiaomi TV Box S, Roku Streaming Stick y Amazon Fire TV Stick originales.
Estos equipos no fueron identificados entre los modelos comprometidos en el listado de BADBOX 2.0 publicado por HUMAN Security.
Eso sí, ningún aparato conectado a internet puede considerarse completamente inmune a los ataques. Por eso es fundamental mantenerlo actualizado y descargar aplicaciones desde fuentes confiables.
¿Cómo saber si tu TV-Box podría ser peligroso?
Antes de seguir utilizando estos dispositivos, revisa algunas señales de alerta:
- Comprueba su certificación: si tiene Google Play Store, entra a Configuración, luego Información y revisa si aparece como certificado por Play Protect.
- Desconfía de las aplicaciones desconocidas: especialmente si el equipo exige instalar archivos desde páginas externas.
- No desactives la seguridad: si una aplicación te pide apagar Google Play Protect para funcionar, es una señal preocupante.
- Revisa las actualizaciones: los equipos sin soporte del fabricante pueden quedar expuestos a vulnerabilidades.
- Protege tus contraseñas: evita ingresar información bancaria o personal en dispositivos de origen dudoso.
Si sospechas que tu TV-Box está infectado, la recomendación es desconectarlo de internet. Si utilizaste contraseñas o información bancaria en él, cambia tus claves desde otro equipo confiable y comunícate con tu banco si corresponde.
Y atención: si el malware está instalado en el sistema de fábrica, restaurar el dispositivo no necesariamente eliminará la amenaza.
La advertencia también es para los hogares de Atacama
Estos aparatos se han popularizado por su bajo precio y por ofrecer acceso a distintas plataformas de entretenimiento.
Sin embargo, antes de comprar uno, conviene investigar quién lo fabrica, qué sistema operativo utiliza y si recibe actualizaciones de seguridad.
No todos los TV-Box son peligrosos, ni todos los equipos económicos están infectados. El problema aparece cuando el consumidor desconoce qué software contiene realmente el aparato que conecta a su red doméstica.
La próxima vez que enciendas esa pequeña cajita para disfrutar una película o un partido, recuerda que no todo lo que aparece en tu televisor es necesariamente lo único que está funcionando.
Porque el verdadero problema podría no estar en lo que ves en la pantalla, sino en lo que el dispositivo hace a escondidas.
#Ciberseguridad #TVBox #Hackers #Tecnología #MediosAtacama